정부부처·공공기관, 보안관제·컨설팅 용역 잇따라 발주
기존 보안시스템 유지관리부터 신규 관제체계 구축 등
전문가 "핵심망 외 지원망 보안관제 사각지대 살펴야"
기존 보안시스템 유지관리부터 신규 관제체계 구축 등
전문가 "핵심망 외 지원망 보안관제 사각지대 살펴야"
|
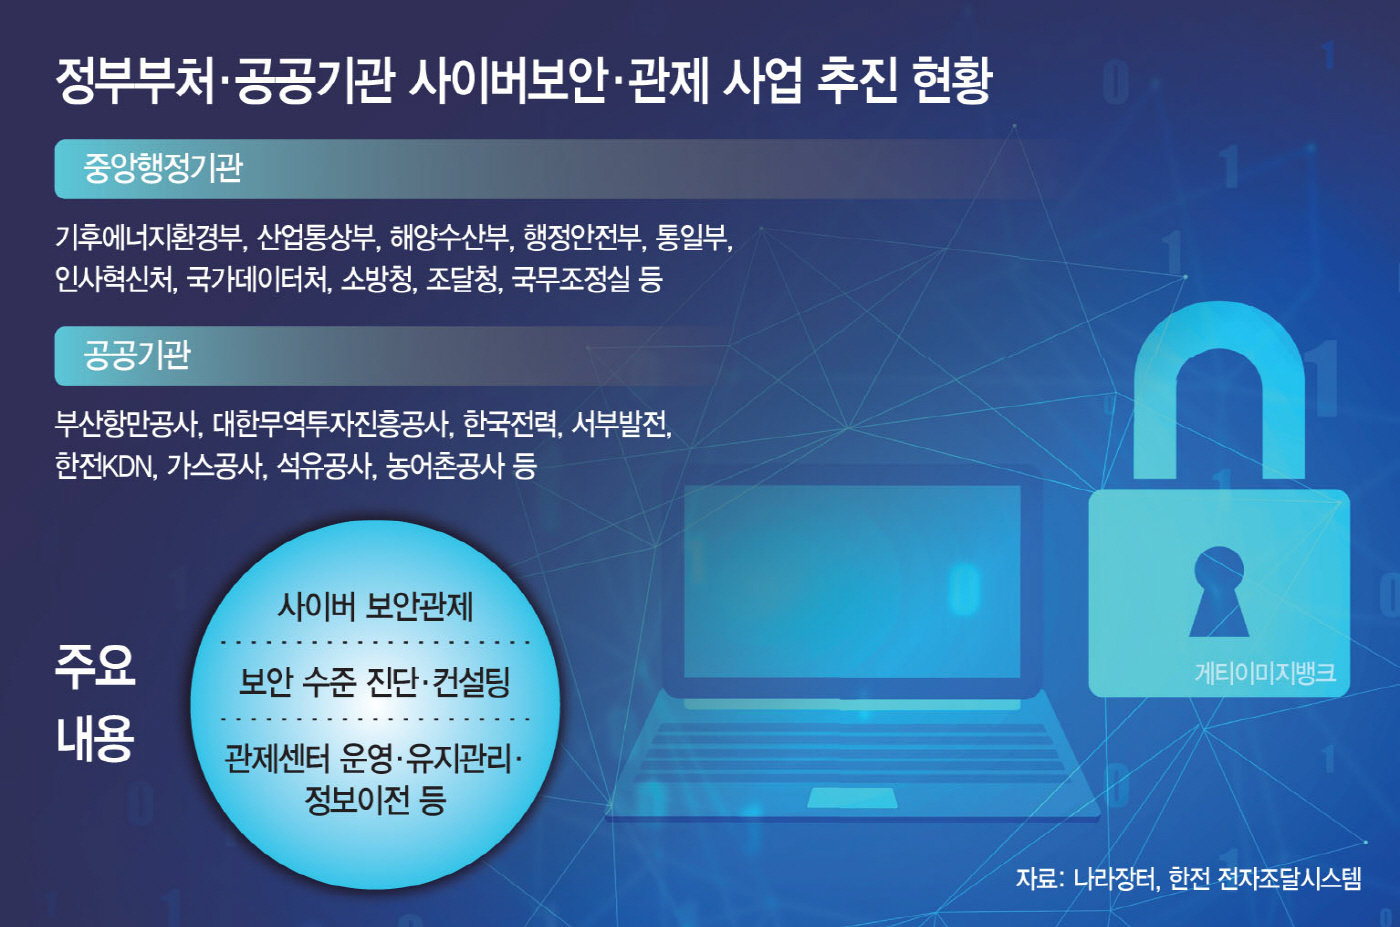
19일 업계에 따르면 기후에너지환경부를 비롯해 해양수산부, 행정안전부 등 정부기관과 공공기관 등이 자체 '사이버보안 관제 및 컨설팅' 용역 등을 잇따라 발주하고 있다. 현재 국가종합전자조달시스템(나라장터) 등 입찰 시스템상에서 '보안·관제' 키워드로 확인되는 부처·공공기관 관련 공고만 수십 건에 달한다. 통상적인 사이버보안 관제 운영·유지관리 갱신 작업도 있지만, 최근 고도화하는 사이버 공격 위협에 신규로 추진하는 곳도 적지 않은 것으로 파악된다.
부산항만공사는 '사이버 보안관제 컨설팅 및 시범운영 용역'을 최근 긴급 발주했다. 부산항만공사 관계자는 "보안관제 시스템을 12월까지 도입하려는 상황"이라며 "자체 주간 보안관제 시범운영과 체계 등을 수립할 예정"이라고 말했다. 항만공사는 해수부가 운영하는 '해양수산 사이버안전센터'의 관제를 받고 있지만 자체 보안을 한층 강화하는 차원이라고 설명했다. 해양수산 사이버안전센터는 해수부를 비롯해 25개 산하기관의 실시간 보안 관제를 지원하고 있다.
지난 10월 임직원 정보가 대량으로 유출된 한전의 경우 현재 영업배전정보시스템 정보보안 수준 진단 컨설팅과 실전형 사이버보안 훈련 시스템 보강 작업을 진행 중이다. 특히 영업배전정보시스템의 경우 고·저압 전력계량기(AMI)와 정보보호설비 등이 증가하면서 보안 취약점이 증가하고 있어 취약점을 개선할 필요가 있다고 보고 있다. 한전 관계자는 "AI 공격 위협과 서비스 개발언어(PHP)의 취약점 대응 등 이행을 위해 설비 점검과 보안관제 강화 등을 진행하고 있다"고 말했다.
이외에도 서부발전과 남동발전, 한전KDN 등 에너지 공기업에서도 관련 보안사업을 각각 추진 중이다. 이전과의 차이점은 AI 공격 대응에 무게를 두고 있다는 점이다. 서부발전은 생성형 AI를 활용한 자동화 공격 시뮬레이션과 화이트해커 모의침투, AI 기반 상시 보안 취약점을 고도화할 예정이고, 남동발전도 AI 기반 보안관제와 발전제어망 이상징후 탐지 등 대응 능력을 보완하고 있다. 앞서 기후부는 지난달 산하 기관에 '정보시스템 보안관리 강화'를 지시하는 공문을 내려보낸 바 있다.
보안 전문가들은 공공기관의 사이버보안 체계 강화와 함께 사각지대를 살펴봐야 한다고 강조한다. 염흥열 순천향대 정보보호학과 명예교수는 "최근 보안사고가 발생하는 분야를 보면 핵심망이 아닌 지원망인 경우가 있다"며 "직원이나 외부 용역인력 등을 관리하는 시스템 가운데 보안관제에서 빠진 사각지대는 없는지 살펴볼 필요가 있다"고 지적했다.
보안관제 이후 실제 대응이 이뤄지는지도 중요한 과제로 꼽았다. 염 교수는 "주말이나 휴일에 보안관제 업체가 침해사고 징후를 발견해 해당 기관에 연락하더라도 실제 조치가 이뤄지지 않으면 문제가 될 수 있다"며 "관제업체와 해당 기관 사이에 연락과 대응체계가 제대로 작동하는지도 확인해야 한다"고 덧붙였다.