랜섬웨어 공격 52%, 주말·공휴일에 발생
과기부, 생활 밀접 서비스 모니터링 강화
KISA "기업·기관에 사전 보안점검 요청"
과기부, 생활 밀접 서비스 모니터링 강화
KISA "기업·기관에 사전 보안점검 요청"
|
24일 글로벌 보안업체 셈페리스의 조사에 따르면 지난해 랜섬웨어 공격을 경험한 조직의 52%가 주말 또는 공휴일에 공격받은 것으로 나타났다. 또 조사 대상 기업 78%는 같은 기간 보안관제센터(SOC) 인력을 절반 이상 줄인다고 응답했다.
이처럼 공휴일과 연휴가 사이버 보안 침해의 적기가 되고 있는 추세에 과학기술정보통신부 등 관련 부처는 다가오는 추석 연휴에도 보다 신속한 보안 체계를 유지하겠다는 계획이다. 특히 최근 인공지능(AI)을 활용한 사이버 공격 사례가 증가 및 고도화되는 만큼, 이번 명절에도 철저한 보안 관리에 나서겠다는 것이 당국의 방침이다.
그 일환으로 과기부는 한국인터넷진흥원(KISA)과 함께 통신·교통·여행·택배·쇼핑몰 등 명절 이용이 많은 생활 밀접 서비스에 대한 사이버 위협 모니터링을 강화한다. 또 비상상황 발생 시 신속 대응을 위해 통신·플랫폼 및 주요 보안기업과 긴급대응 체계를 구축·운영한다.
과기부 관계자는 "국민생활과 밀접한 통신·플랫폼 분야에서 명절 연휴 동안 누구나 안심하고 편리하게 디지털 서비스를 이용할 수 있도록 업계와 긴밀히 협력하겠다"고 말했다.
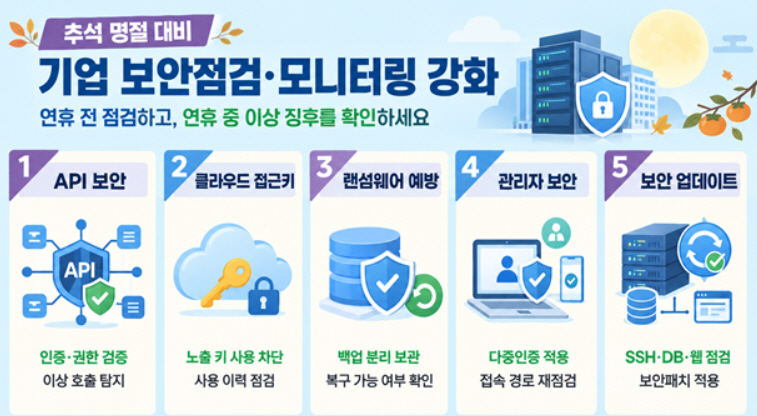
KISA 역시 이번 명절 사이버 위협의 증가 가능성을 주목, 기업과 기관에 경각심을 강조하고 있다. KISA는 추석 명절 대비 기업 보안점검·모니터링 강화 공지를 통해 "추석 연휴 중 보안 담당자 부재 등으로 침해사고 탐지 및 대응이 지연되지 않도록 기업·기관의 사전 보안점검 및 주요 시스템 모니터링 강화를 요청했다"고 말했다.
특히 최근 증가하는 API 취약점 악용 사례를 비롯해 클라우드 접근키 노출 및 랜섬웨어 감염 등 보안위협에 대비해 보안 권고사항을 점검하고, 관리자 단말·계정 보호 및 외부 노출 서비스의 보안 업데이트 이행이 필요하다는 점을 강조했다.
KISA는 연휴 중 모니터링 및 대응체계 점검의 일환으로 주요 시스템·보안장비 로그 수집 상태와 경보 전달 여부 사전 확인과 연휴 중 담당자·대체 담당자 및 유지보수업체 비상 연락망 현행화를 꼽았다. 또 사이버 침해가 의심되는 경우 해당 시스템의 네트워크 격리 및 유출 의심 자격증명 사용 차단 등 확산 방지 조치를 수행하고, 관련 로그 등 증적 보존과 침해사고 신고를 신속히 진행할 것을 당부했다.