43개 사에서 발생한 금융사고 91건, 한 달 이상 지나서야 인지
토스뱅크, 총 9건의 금융사고 한 달 넘게 미인지…금융권 ‘최다’
김형연 의원 “금융사고 발생 금융사가 모르면 소비자는 누굴 믿느냐”
토스뱅크, 총 9건의 금융사고 한 달 넘게 미인지…금융권 ‘최다’
김형연 의원 “금융사고 발생 금융사가 모르면 소비자는 누굴 믿느냐”
|
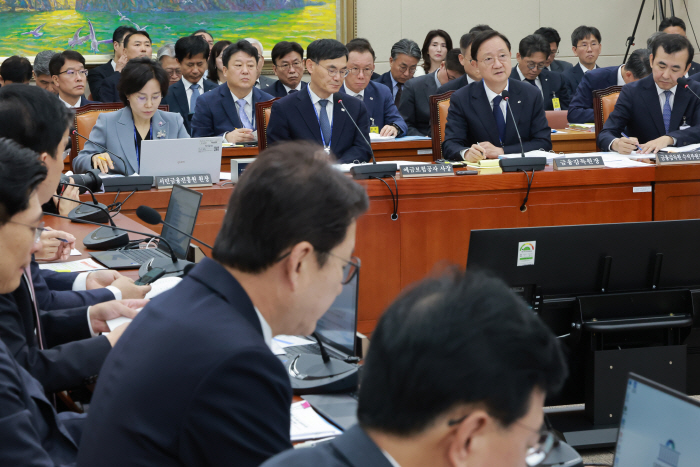
19일 국회 정무위원회 소속 김형연 의원(조국혁신당)이 금융감독원으로부터 제출받은 자료에 따르면, 2022년부터 2026년 8월까지 금감원에 보고된 전자금융사고 및 침해사고 중 32개 금융사는 75건의 사고를 발생 30일 이상 지나고 인지했다. 간편결제·결제대행 등을 영위하는 전자금융업자의 경우 16건(11개사)으로 집계됐다.
이 가운데 17건은 사고 발생 후 1년 넘게 파악되지 못했다. 가장 오래 걸린 사례는 롯데손해보험의 프로그램 오류로, 2023년 11월 1일 발생한 오류를 902일이 지난 2026년 4월 21일에야 인지했다. 토스뱅크는 2022년 5월 7일 발생한 프로그램 오류를 670일 뒤인 2024년 3월 7일에 파악했고, AIA생명은 2024년 11월 발생한 프로그램 오류를 621일 뒤에야 인지했다.
하나은행은 2025년 4월 발생한 프로그램 오류를 507일 뒤에 발견했고, 신한은행도 2023년 12월 발생한 프로그램 오류를 471일 뒤에야 파악했다.
전자금융업자의 경우 티머니가 2024년 1월 발생한 프로그램 오류를 428일 뒤인 2025년 3월에야 인지하는 등의 사례가 있었다.
침해사고에서도 탐지가 늦어졌다. 엑심베이는 2022년 10월 발생한 정보유출사고를 309일 뒤인 2023년 8월에야 인지했다. iM뱅크는 보안취약점에 따른 침해사고를 178일 뒤에 파악했다. 지난해 대규모 개인정보 유출을 겪은 롯데카드의 악성코드 침해사고도 발생일부터 인지일까지 19일이 걸렸다.
30일 이상 뒤늦게 사고를 인지한 사례가 가장 많았던 금융회사는 토스뱅크(9건)다. 수협은행과 KB국민은행은 각각 7건, 우리은행·신한은행·카카오뱅크는 각각 5건으로 집계됐다. 전자금융업자의 경우 비바리퍼블리카와 티머니가 각각 3건, 구글페이먼트코리아가 2건으로 조사됐다.
뒤늦게 발견한 사고의 대부분은 프로그램 오류였다. 인지까지 30일 이상 걸린 91건 중 프로그램 오류가 81건으로 89%를 차지했다. 이에 금융권 안팎에서는 외부 공격을 막는 보안체계와 함께 프로그램이 정상적으로 작동하는지 확인하는 업무 검증·모니터링 체계를 강화할 필요가 있다는 목소리가 나오고 있다.
김형연 의원은 "소비자들은 은행을 믿고 돈과 개인정보를 맡기고, 은행이 요구하는 보안프로그램 설치와 복잡한 인증절차도 따르고 있다"며 "그런데 정작 은행이 사고가 나고도 몇 달씩 이를 몰랐다면 소비자는 도대체 누구를 믿어야 하느냐"고 지적했다.
이어 "미토스 등장 이후 금융당국이 서둘러 대책을 내놨지만 중요한 것은 현장의 보안 체계가 실제로 달라졌는지일 것"이라며 "사고를 뒤늦게 인지하면 피해 확산을 막을 기회마저 놓칠 수 있는 만큼 이번 국정감사에서 금융권의 연이은 사고에 대한 예방·대응 체계와 금융당국의 관리·감독이 제대로 작동하고 있는지 꼼꼼히 따져보겠다"고 강조했다.