37개 금융사서 해킹 사고 40건…정보유출 47만3000건
망분리 해제 TF 가동…AI 기반 보안체계 전환 추진
580여개사 보안 전수점검…가상자산업권까지 포함
망분리 해제 TF 가동…AI 기반 보안체계 전환 추진
580여개사 보안 전수점검…가상자산업권까지 포함
|
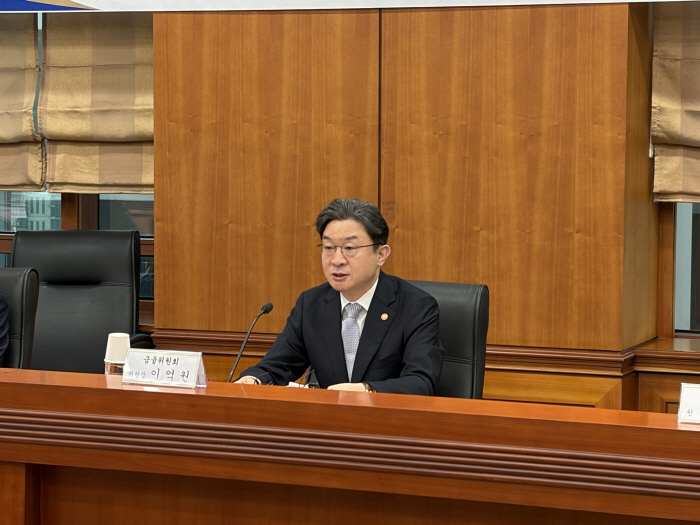
이억원 금융위원장은 5일 금융보안원 여의도사무소에서 열린 'AI시대 보안체계 혁신을 위한 전 금융권 간담회'에서 "CEO와 경영진이 보안을 전문가나 정보통신 기술(IT) 부서만의 영역으로 생각하며 필요한 관심과 투자, 관리 책임을 소홀히 하고 있는 것은 아닌지 냉정하게 돌아봐야 한다"며 "보안은 특정 부서의 기술적인 문제가 아니라 CEO가 직접 책임져야 할 핵심 경영 과제"라고 밝혔다.
금융위원회에 따르면 지난 9월 30일부터 이달 3일까지 금융권 37개사에서 총 40건의 침해사고가 신고됐으며, 이 과정에서 유출된 정보는 약 47만3000건에 달했다. 계좌 비밀번호 등 부정결제로 이어질 수 있는 정보유출은 아직 확인되지 않았지만, 일부 가상자산사업자와 전자금융업자 등에서는 약 10억원의 자금탈취 사고가 발생했다. 현재까지 개별 이용자의 직접적인 손실은 확인되지 않았다.
이날 금융위는 '전 금융권 보안체계 혁신방안'을 발표했다. AI를 활용한 해킹 위협이 고도화되고 있는 만큼, 기존의 획일적인 차단 중심 보안체계로는 대응에 한계가 있다고 보고 '망분리 규제 전면해제 태스크포스(TF)'를 본격 가동하기로 했다. 정부와 유관기관, 민간 전문가, 금융권 등이 참여하는 TF에서는 제로트러스트 원칙과 데이터 관리, 보안 거버넌스 및 위기대응 체계 등을 논의한다.
금융사별로 분산된 해킹 위협정보는 공동 관제체계를 통해 공유한다. 대형 금융사가 탐지한 공격 방식과 악성코드, 공격자 IP 등을 전 금융권에 전파하고, 중소형 금융사에는 AI 기반 취약점 탐색과 맞춤형 보안 서비스를 지원할 계획이다. 정보유출에 따른 2차 피해를 막기 위해 다크웹과 텔레그램 등에서 유출된 개인정보가 거래되는지도 상시 감시한다.
경영진의 보안관리 책임을 강화하기 위한 제도 개선도 추진된다. 기본적인 보안통제 부실이나 취약점 방치로 침해사고가 발생하면 매출액의 최대 3%에 달하는 징벌적 과징금을 부과할 수 있도록 전자금융거래법 개정을 추진한다. 법 개정 이전에는 해킹 사고 발생 여부에 따른 감독분담금 차등 부과 방안도 검토하고 있다.
이 원장은 "국민들이 느끼는 불안감을 충분히 인식하고 단기, 중기, 장기적 계획을 통해 보안 체계를 시스템적으로 확실히 제고하는 계기로 마련하겠다"며 "보안이 부서적인 업무가 아니라 금융산업의 본질과도 같은 업무라고 인식이 바뀌어야 하며, 각 금융기관들이 이 부분에 대해 대응하고 당국이 연합해서 패러다임 자체를 바꾸는 게 필요하다"고 말했다.