타임즈카정보 660만건 유출…본인확인서류이미지도 160만건
AI악용 공격 빨라져…포인트 부정교환 등 2차 피해 현실화
AI악용 공격 빨라져…포인트 부정교환 등 2차 피해 현실화
|
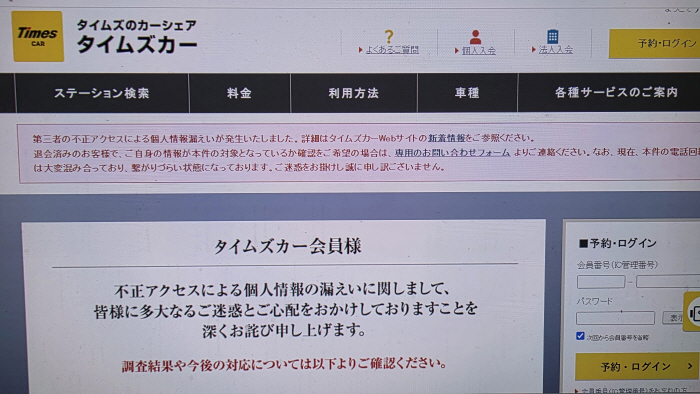
7일 요미우리신문에 따르면 렌트카 서비스 '타임즈카'에서는 지난달 28일 현 회원과 탈퇴 회원의 계정 관련 정보 약 660만건이 유출된 사실이 드러났다. 이 가운데 약 160만건에는 운전면허증 등 본인확인 서류 이미지가 포함됐다.
타임즈카 회원인 도쿄의 42세 직장인 여성은 지난 1일 이름과 주소, 운전면허증 정보가 유출됐다는 통보를 받았다. 이틀 뒤에는 통신판매 관련 업체에서도 신용카드 정보 등이 유출됐다는 연락을 받았다. 그는 자신의 정보가 어디로 흘러갔는지 알 수 없어 신분 도용 등에 악용될까 걱정된다며 기업의 철저한 대응을 요구했다.
다른 업종에서도 피해가 이어졌다. 할인점 운영사 미스터맥스홀딩스는 6일 최대 173만명의 회원 정보가 유출됐다고 발표했다. 시티즌시계는 고객 문의 양식 운영을 맡긴 외부 업체에 대한 무단 접속으로 약 10만명의 개인정보가 유출됐을 가능성을 밝혔다. 기업 자체 시스템뿐 아니라 업무를 위탁한 업체도 정보 유출의 통로가 된 것이다.
|
전문가들은 인공지능(AI) 악용이 공격의 속도와 범위를 확대하는 요인이라고 지적했다. 요시오카 가쓰나리 요코하마국립대 교수는 AI를 활용하면 짧은 시간에 광범위한 공격을 수행할 수 있다며 기업의 신속한 대응을 강조했다. 다만 이번에 유출을 발표한 기업들의 피해가 모두 AI를 이용한 공격 때문인지는 확인되지 않았다.
방어체계 강화와 함께 보관하는 개인정보 자체를 줄여야 한다는 제언도 나왔다. 보안업체 LAC 측은 사이버 공격을 완전히 차단하기 어려운 만큼 탈퇴 회원이나 계약이 끝난 고객의 정보를 조기에 삭제하는 등 데이터 보유를 최소화해야 한다고 지적했다. 유출 발생 시에는 위탁업체까지 포함해 피해 범위를 확인하고 외부에 공개하는 대응이 필요하다고 밝혔다.
이용자에게는 추가 피해 차단이 시급하다. 모리이 마사카쓰 고베대 명예교수(사이버 보안)는 요미우리에 피해 서비스와 같은 비밀번호를 다른 곳에서도 사용했다면 즉시 변경해야 한다고 조언했다. 얼굴·지문 인증 등을 활용해 계정 보호를 강화하는 것도 필요하다고 설명했다.
유출된 이름과 거래 정보를 이용하면 정상적인 안내처럼 보이는 피싱 메일을 만들 수 있다는 점도 경계 대상이다. 모리이 교수는 메일에 적힌 연락처나 링크를 바로 이용하지 말고 공식 홈페이지나 앱에서 내용을 확인하라고 당부했다. 신용카드 등에 자신이 하지 않은 거래가 발생했는지도 점검할 필요가 있다고 강조했다.