충북경찰청, ‘파밍’ 범죄 예방안내문 배포
청주에 사는 박모씨는 지난 1월 초 자녀의 학원비를 이체하기 위해 포털 사이트에 ‘A은행’을 검색해 은행 사이트에 접속해 이체를 위한 계좌번호, 비밀번호, 보안카드번호 등을 입력했다. 3일 뒤 박씨의 ‘A은행’ 계좌에서 380만원이 인출됐다.
최모씨는 지난 2월 계좌이체를 하기 위해 ‘B은행’ 사이트에 접속해 이체를 진행하던 중, 보안승급 강화를 위해 보안승급 강화를 위해 보안카드번호 전체를 입력해야 한다는 안내에 따라 보안카드번호 전체를 입력했다. 며칠 뒤 최씨의 계좌에 있던 잔액 100만원이 다른 계좌로 인출된 것을 알고 경찰에 신고했다.
충북 도내에서 올해 접수되어 수사 중인 ‘파밍(Pharming)’사기 14건들 중 일부의 사례들이다.
요즘 파밍 사기사건 피해 사례가 끊이지 않고 있다.
특히 보안승급을 이유로 개인정보 및 계좌비밀번호, 보안카드번호 등의 입력을 요구하는 금융기관 사칭 ‘피싱사이트’가 급증하고 있다.
충북경찰청 사이버수사대는 최근 들어 증가 추세를 보이는 ‘파밍’의 피해사례, 예방수칙 및 조치사항 등에 대해 예방안내문을 12일 배포했다.
파밍(Pharming)이란, 사용자의 컴퓨터에 악성코드 등을 감염시켜 은행사이트 등에 접속할 경우 가짜 사이트로 연결되도록 조작해 금융정보를 빼는 신종 사기 수법이다.
이용자 PC를 악성코드에 감염시켜 이용자가 인터넷 ‘즐겨찾기’ 또는 포털사이트 검색을 통해 금융회사 등의 정상 홈페이지 주소로 접속해도 ‘피싱사이트’(은행 등의 홈페이지를 모방하여 만든 가짜 홈페이지)로 유도되어 해커가 금융거래정보 등을 빼내게 된다.
충북경찰청이 발표한 파밍 예방 수칙 및 조치에 따르면
△개인정보를 절대 알려주지 말 것
금융기관(은행, 카드사 등)은 어떤 경우에도 전화나 문자메시지를 통해 개인정보와 금융거래정보를 알려달라거나, 특정 인터넷 사이트에 요구하지 않는다.
△보안카드번호 요구에 유의할 것
보안카드 일련번호와 보안카드 코드번호 전체를 인터넷 사이트에 입력하도록 요구하거나 전화나 문자메시지 등으로 보안카드 코드번호 전체 혹은 일부를 요구하는 경우는 응대하면 안 된다.
△출처가 불분명한 파일 다운로드나 이메일 클릭을 금지 할 것
출처가 불분명한 파일과 이메일은 악성코드가 포함되어 있을 확률이 높다.
△피해발생 시 경찰청(112) 또는 금융회사에 즉시 지급 정지를 요청할 것
△ PC용 백신프로그램을 설치하고 사용할 것
△ 신종 금융사기 파밍 예방프로그램 ‘파밍캅’을 사용할 것 등이다.
충북경찰청 사이버수사대의 한 관계자는 “파밍 피해사례 및 예방법을 숙지해 시민여러분의 소중한 정보와 재산을 파밍 범죄로부터 지킬 수 있도록 노력하겠다”라고 전했다.
최모씨는 지난 2월 계좌이체를 하기 위해 ‘B은행’ 사이트에 접속해 이체를 진행하던 중, 보안승급 강화를 위해 보안승급 강화를 위해 보안카드번호 전체를 입력해야 한다는 안내에 따라 보안카드번호 전체를 입력했다. 며칠 뒤 최씨의 계좌에 있던 잔액 100만원이 다른 계좌로 인출된 것을 알고 경찰에 신고했다.
충북 도내에서 올해 접수되어 수사 중인 ‘파밍(Pharming)’사기 14건들 중 일부의 사례들이다.
요즘 파밍 사기사건 피해 사례가 끊이지 않고 있다.
특히 보안승급을 이유로 개인정보 및 계좌비밀번호, 보안카드번호 등의 입력을 요구하는 금융기관 사칭 ‘피싱사이트’가 급증하고 있다.
충북경찰청 사이버수사대는 최근 들어 증가 추세를 보이는 ‘파밍’의 피해사례, 예방수칙 및 조치사항 등에 대해 예방안내문을 12일 배포했다.
파밍(Pharming)이란, 사용자의 컴퓨터에 악성코드 등을 감염시켜 은행사이트 등에 접속할 경우 가짜 사이트로 연결되도록 조작해 금융정보를 빼는 신종 사기 수법이다.
이용자 PC를 악성코드에 감염시켜 이용자가 인터넷 ‘즐겨찾기’ 또는 포털사이트 검색을 통해 금융회사 등의 정상 홈페이지 주소로 접속해도 ‘피싱사이트’(은행 등의 홈페이지를 모방하여 만든 가짜 홈페이지)로 유도되어 해커가 금융거래정보 등을 빼내게 된다.
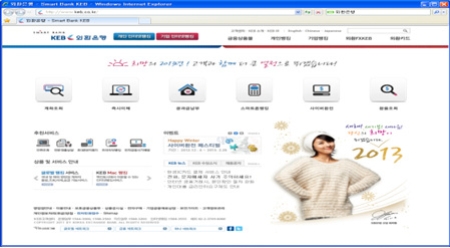 |
| 정상사이트 |
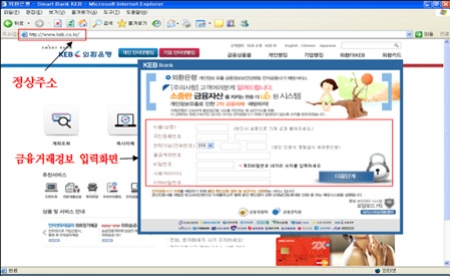 |
| 파밍에 의해 유도된 피싱사이트 |
△개인정보를 절대 알려주지 말 것
금융기관(은행, 카드사 등)은 어떤 경우에도 전화나 문자메시지를 통해 개인정보와 금융거래정보를 알려달라거나, 특정 인터넷 사이트에 요구하지 않는다.
△보안카드번호 요구에 유의할 것
보안카드 일련번호와 보안카드 코드번호 전체를 인터넷 사이트에 입력하도록 요구하거나 전화나 문자메시지 등으로 보안카드 코드번호 전체 혹은 일부를 요구하는 경우는 응대하면 안 된다.
△출처가 불분명한 파일 다운로드나 이메일 클릭을 금지 할 것
출처가 불분명한 파일과 이메일은 악성코드가 포함되어 있을 확률이 높다.
△피해발생 시 경찰청(112) 또는 금융회사에 즉시 지급 정지를 요청할 것
△ PC용 백신프로그램을 설치하고 사용할 것
△ 신종 금융사기 파밍 예방프로그램 ‘파밍캅’을 사용할 것 등이다.
충북경찰청 사이버수사대의 한 관계자는 “파밍 피해사례 및 예방법을 숙지해 시민여러분의 소중한 정보와 재산을 파밍 범죄로부터 지킬 수 있도록 노력하겠다”라고 전했다.